El control de acceso biométrico usa rasgos de una persona para validar su ingreso a un espacio. Puede apoyar el control de acceso para empresas y condominios cuando necesitas asociar una entrada con una identidad autorizada, pero debe elegirse según el riesgo, la experiencia de usuarios y la protección de datos personales.
Según su ficha en Pamari, Origins Private Security presenta servicios de control de acceso y monitoreo. Al evaluar integración con personal de vigilancia, pregunta cómo se escalan alertas y quién revisa los registros, sin atribuir al dispositivo decisiones que requieren criterio humano.
Qué resuelve un sistema biométrico
Una credencial puede perderse, compartirse o permanecer activa después de un cambio de personal. Un sistema biométrico busca reducir esa separación entre credencial y persona. Aun así, no elimina la necesidad de reglas: necesitas definir a qué áreas se accede, quién autoriza altas y bajas y qué ocurre si la lectura falla.
Antes de elegir equipo, dibuja el recorrido de cada tipo de usuario: personal, visitas, proveedores y residentes. Identifica qué punto requiere validación, dónde se registrará la entrada y quién atenderá excepciones. El diseño debe evitar filas, pasos innecesarios o registros duplicados.
Tecnologías y criterios de elección
Un lector de huella, el reconocimiento facial, la lectura de palma u otros métodos tienen condiciones de uso distintas. La decisión no debe partir de una tendencia, sino de iluminación, flujo, contacto físico, accesibilidad, integración con puertas y reglas de privacidad. Pide una demostración en condiciones parecidas a tu instalación.
| Tecnología | Puede ser útil cuando | Pregunta clave |
|---|---|---|
| Huella | El acceso es controlado y el registro es individual | ¿Cómo se atienden lecturas fallidas? |
| Rostro | Se requiere paso ágil sin contacto | ¿Cómo funciona con iluminación variable? |
| Palma u otro rasgo | El sitio necesita una alternativa definida | ¿Qué datos se almacenan y por cuánto tiempo? |
| Tarjeta con biometría | Se necesita un respaldo operativo | ¿Cuándo se autoriza la excepción? |
No asumas que una tecnología identifica sin errores. Define un proceso alterno supervisado, registro de incidentes y una forma de revisar falsos rechazos o accesos no previstos. El objetivo es mejorar el control sin impedir la operación cotidiana.
Privacidad y datos personales
Los datos biométricos requieren un manejo cuidadoso. Antes de capturarlos, define la finalidad, el responsable, los usuarios con acceso y los mecanismos de seguridad. Cumple con la ley de protección de datos personales que corresponda y proporciona un aviso de privacidad claro para quienes serán registrados.
El aviso debe explicar el uso del dato, los canales de contacto y las opciones aplicables para las personas. Evita reutilizar registros biométricos para finalidades no informadas. También revisa si el proveedor conserva información, dónde se aloja y cómo se elimina al terminar la relación.
Diseño del control de acceso
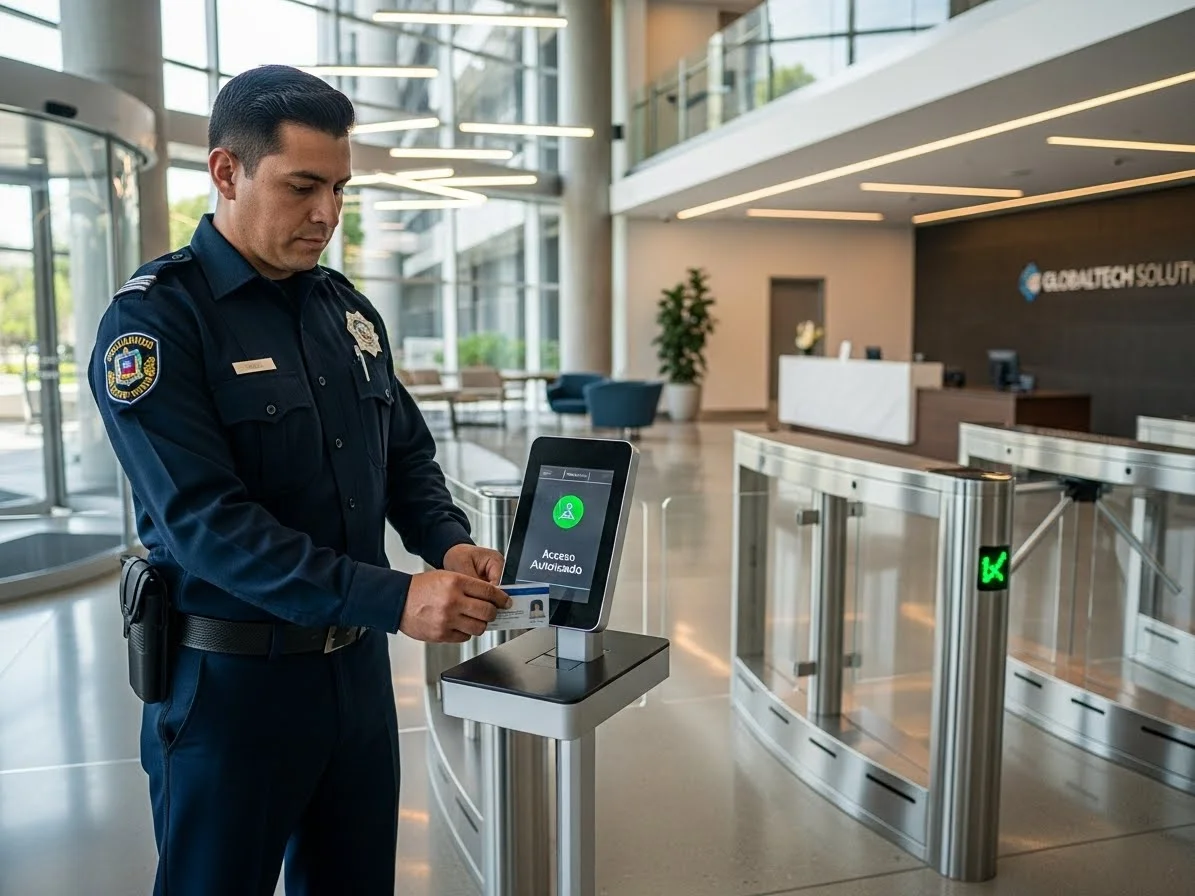
El equipo es solo una parte del sistema. Define puertas, torniquetes, recepción, señalización, horarios y autorización de visitantes. Distingue entre áreas públicas, operativas y restringidas. Una regla simple y visible suele ser más útil que un conjunto de excepciones que el personal no puede aplicar.
La guía de seguridad privada permite ubicar la biometría dentro de un plan con protocolos, responsables y comunicación. Para complementar la visibilidad de los accesos, considera los criterios de sistemas CCTV para empresas.
Implementación sin interrumpir la operación
Inicia con un inventario de accesos, usuarios y reglas vigentes. Después valida la compatibilidad con puertas, energía, red y sistemas de visitantes. Prueba los recorridos y documenta qué sucederá durante cortes de energía, fallas de red o visitas autorizadas fuera de rutina.
- Define quién autoriza cada alta, baja o cambio de permiso.
- Capacita a recepción, vigilancia y administración en el procedimiento.
- Establece un método documentado para contingencias.
- Revisa permisos de usuarios y registros de manera periódica.
Según su ficha en Pamari, Seguridad Privada MX declara soluciones de monitoreo y control de acceso para diversos sectores. Pide que una propuesta especifique qué parte corresponde a instalación, administración de usuarios, soporte y operación diaria.
Según su ficha en Pamari, SEPRI declara control de acceso y vigilancia para eventos. En un acceso temporal, pregunta cómo se registran excepciones, cómo se comunica el personal y qué alternativa se aplicará si el dispositivo no está disponible.
Administración de usuarios y registros
El valor del sistema depende de que los permisos estén actualizados. Define quién solicita un alta, quién la autoriza, quién la ejecuta y cómo se confirma una baja. Asigna permisos por área y función, no por comodidad, y evita cuentas compartidas que impidan saber quién administró un cambio.
Revisa los registros con una finalidad operativa. Un historial de acceso puede apoyar una investigación autorizada o resolver una discrepancia, pero no debe convertirse en vigilancia indiscriminada. Conserva solo la información necesaria y permite que las personas responsables accedan conforme a sus funciones.
Cuando integres el control con puertas, cámaras o recepción, prueba el recorrido completo: autorización, lectura, apertura, registro y salida. Documenta incidencias y ajusta antes de extender el sistema a otros puntos. La continuidad del acceso debe depender de una regla clara, no de que una persona recuerde una excepción.
Antes de activar el sistema, informa a las personas usuarias el procedimiento de registro y el canal para resolver un problema. La capacitación debe incluir a quienes reciben visitas y a quienes gestionan permisos. Una explicación simple evita que se creen atajos que debiliten el control.
Revisa si el método funciona para todas las personas que razonablemente usarán el acceso. Considera condiciones de accesibilidad, cambios de apariencia, lesiones temporales y visitantes que no deben registrarse de la misma forma que el personal. Las excepciones deben ser autorizadas, limitadas y registradas.
Establece una revisión de seguridad de las cuentas administrativas. Retira permisos al cambiar funciones, protege credenciales de administración y documenta quién puede exportar registros. La tecnología es más confiable cuando la administración de usuarios sigue el mismo nivel de cuidado que el acceso físico.
La decisión también debe considerar la continuidad. Confirma qué sucede si se interrumpe la energía, si la red falla o si un dispositivo requiere mantenimiento. El plan alterno debe conservar control de acceso y registro, sin depender de decisiones improvisadas en el punto de entrada.
Comunica a usuarios y responsables qué cambios se implementarán y por qué. Una transición ordenada incluye pruebas, atención a dudas y revisión de problemas observados. Cuando una regla se ajusta, actualiza los permisos y la información que reciben las personas involucradas.
No uses registros biométricos para finalidades diferentes de las informadas. Si el proyecto evoluciona, vuelve a revisar la necesidad, la base de privacidad y los controles técnicos antes de ampliar el uso de datos.
Al revisar resultados, pregunta si el sistema facilita el ingreso autorizado, reduce errores y permite atender excepciones de forma respetuosa. Si no cumple esos objetivos, ajusta el proceso antes de sumar más dispositivos o funciones.
Conserva una lista actualizada de responsables de soporte y administración. Cuando cambien las personas, transfiere permisos de forma controlada y confirma que las cuentas anteriores se retiraron. Esta medida protege tanto la continuidad como la información registrada.
El sistema debe ser revisable por la administración. Conserva decisiones, pruebas y cambios relevantes para que puedan explicarse y corregirse. Una implementación responsable mantiene el acceso seguro, funcional y comprensible para quienes dependen de él.
Revisa siempre resultados con regularidad.
Preguntas frecuentes
¿La biometría sustituye al personal de seguridad?
No. Automatiza una validación, pero necesitas responsables para excepciones, incidentes, visitantes y seguimiento de registros.
¿Qué método biométrico debo elegir?
Elige después de revisar flujos, condiciones físicas, usuarios, integración y privacidad. Una prueba en sitio ayuda a confirmar que el método es adecuado.
¿Necesito aviso de privacidad?
Sí. El tratamiento de datos biométricos exige informar de forma clara la finalidad y aplicar las obligaciones de protección de datos que correspondan.
¿Qué ocurre si una persona no puede usar el lector?
Define una alternativa autorizada y registrada. Debe permitir continuidad operativa sin abrir un acceso sin control.